cloudtec est certifiée ISO/IEC 27001
Nos processus de protection des données sont documentés, contrôlés et vérifiés par un audit indépendant. Comment nous y sommes parvenus, y compris les phases où tout n’a pas été linéaire.
ISO/IEC 27001 est la norme de sécurité de l’information reconnue au niveau international. C’est Attesta qui nous a certifiés, à l’issue d’un audit indépendant. Nous fournissons le périmètre et d’autres justificatifs lors des contrôles de sécurité.
Toutes les étapes du parcours n’ont pas été simples. Dans l’ordre.
Tout commence par beaucoup de théorie
Le départ a surtout consisté à lire et à mettre en perspective. Avant de pouvoir agir, nous devions comprendre les exigences de la norme et les transposer à la réalité de notre propre entreprise. C’était moins spectaculaire que prévu, mais c’est la base de tout ce qui a suivi.
Rien ne se fait sans toute l’équipe
Un système de management de la sécurité de l’information (SMSI) ne fonctionne que si tout le monde s’implique. C’est pourquoi nous avons mené de nombreux ateliers avec l’équipe et la direction. Ensemble, nous avons défini des objectifs de sécurité, analysé ouvertement les risques et développé une compréhension commune des données que nous protégeons et des raisons pour lesquelles nous le faisons.
Du doute à la confiance
Soyons honnêtes : à mi-parcours, il y a eu des moments d’incertitude. Le sujet est complexe, et parfois nous nous demandions si nous étions encore sur la bonne voie. C’est à ce moment que Kertos est entré en jeu. Grâce à son expertise et à une plateforme adaptée, nous avons retrouvé le fil conducteur et gagné confiance en nos propres processus. Un grand merci à l’équipe de Kertos.
Plus que des listes cochées
Avec le recul, le SMSI a été bien plus qu’une préparation à un audit. Nous avons profité du projet pour mettre enfin en œuvre des mesures prévues de longue date. Nos processus internes sont aujourd’hui plus clairement réglés et mieux sécurisés qu’auparavant.
Les prochains audits
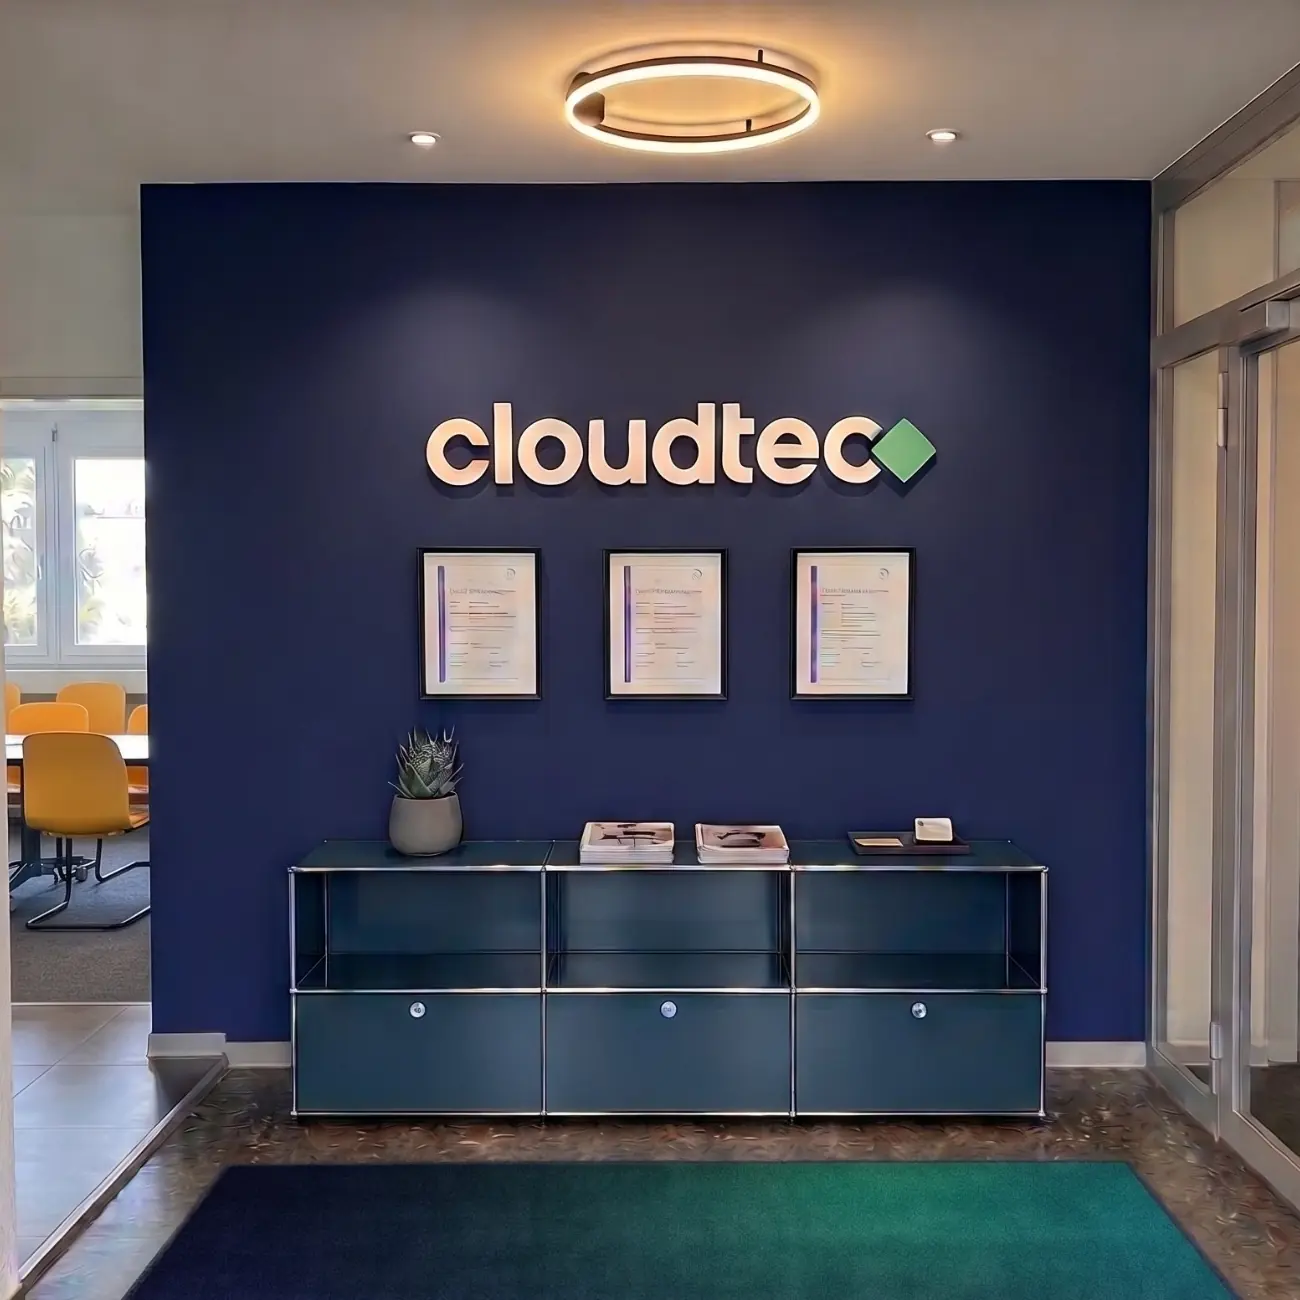
Le certificat est désormais accroché au mur, et le label figure dans le pied de page de chaque page. Le travail ne s’arrête pas là : nous faisons vérifier régulièrement notre SMSI par des tiers indépendants et faisons évoluer les contrôles en continu.
Nous sommes fiers de l’équipe qui a parcouru ce chemin avec persévérance.
 Rédigé par
Adrian Arnold
Chef de projet senior