cloudtec ist nach ISO/IEC 27001 zertifiziert
Unsere Prozesse rund um den Schutz von Daten sind dokumentiert, kontrolliert und durch ein unabhängiges Audit geprüft. Wie wir dorthin gekommen sind, inklusive der Phasen, in denen es nicht ganz geradlinig lief.
ISO/IEC 27001 ist der international anerkannte Standard für Informationssicherheit. Zertifiziert hat uns Attesta, nach einem unabhängigen Audit. Den Geltungsbereich und weitere Nachweise stellen wir bei Sicherheitsprüfungen bereit.
Nicht jede Etappe auf dem Weg dorthin war einfach. Der Reihe nach.
Aller Anfang ist viel Theorie
Der Start bestand vor allem aus Lesen und Einordnen. Bevor wir aktiv werden konnten, mussten wir die Anforderungen der Norm verstehen und auf unsere eigene Unternehmensrealität übersetzen. Das war weniger spektakulär als gedacht, aber die Grundlage für alles, was danach kam.
Ohne das ganze Team geht es nicht
Ein Informationssicherheits-Managementsystem (ISMS) funktioniert nur, wenn alle mitziehen. Deshalb haben wir zahlreiche Workshops mit dem Team und der Geschäftsleitung durchgeführt. Zusammen haben wir Sicherheitsziele definiert, Risiken offen analysiert und ein gemeinsames Verständnis dafür entwickelt, welche Datenwerte wir schützen und warum.
Vom Zweifel zur Zuversicht
Wir wollen ehrlich sein: Auf halber Strecke gab es Momente der Unsicherheit. Das Thema ist komplex, und manchmal fragten wir uns, ob wir noch auf dem richtigen Weg sind. An diesem Punkt kam Kertos ins Spiel. Mit ihrem Fachwissen und einer passenden Plattform haben wir den roten Faden wiedergefunden und Vertrauen in unsere eigenen Prozesse gewonnen. Ein grosses Dankeschön an das Kertos-Team.
Mehr als abgehakte Checklisten
Rückblickend war das ISMS weit mehr als die Vorbereitung auf ein Audit. Wir haben das Projekt genutzt, um lange geplante Massnahmen endlich umzusetzen. Unsere internen Abläufe sind heute klarer geregelt und besser abgesichert als zuvor.
Die nächsten Audits
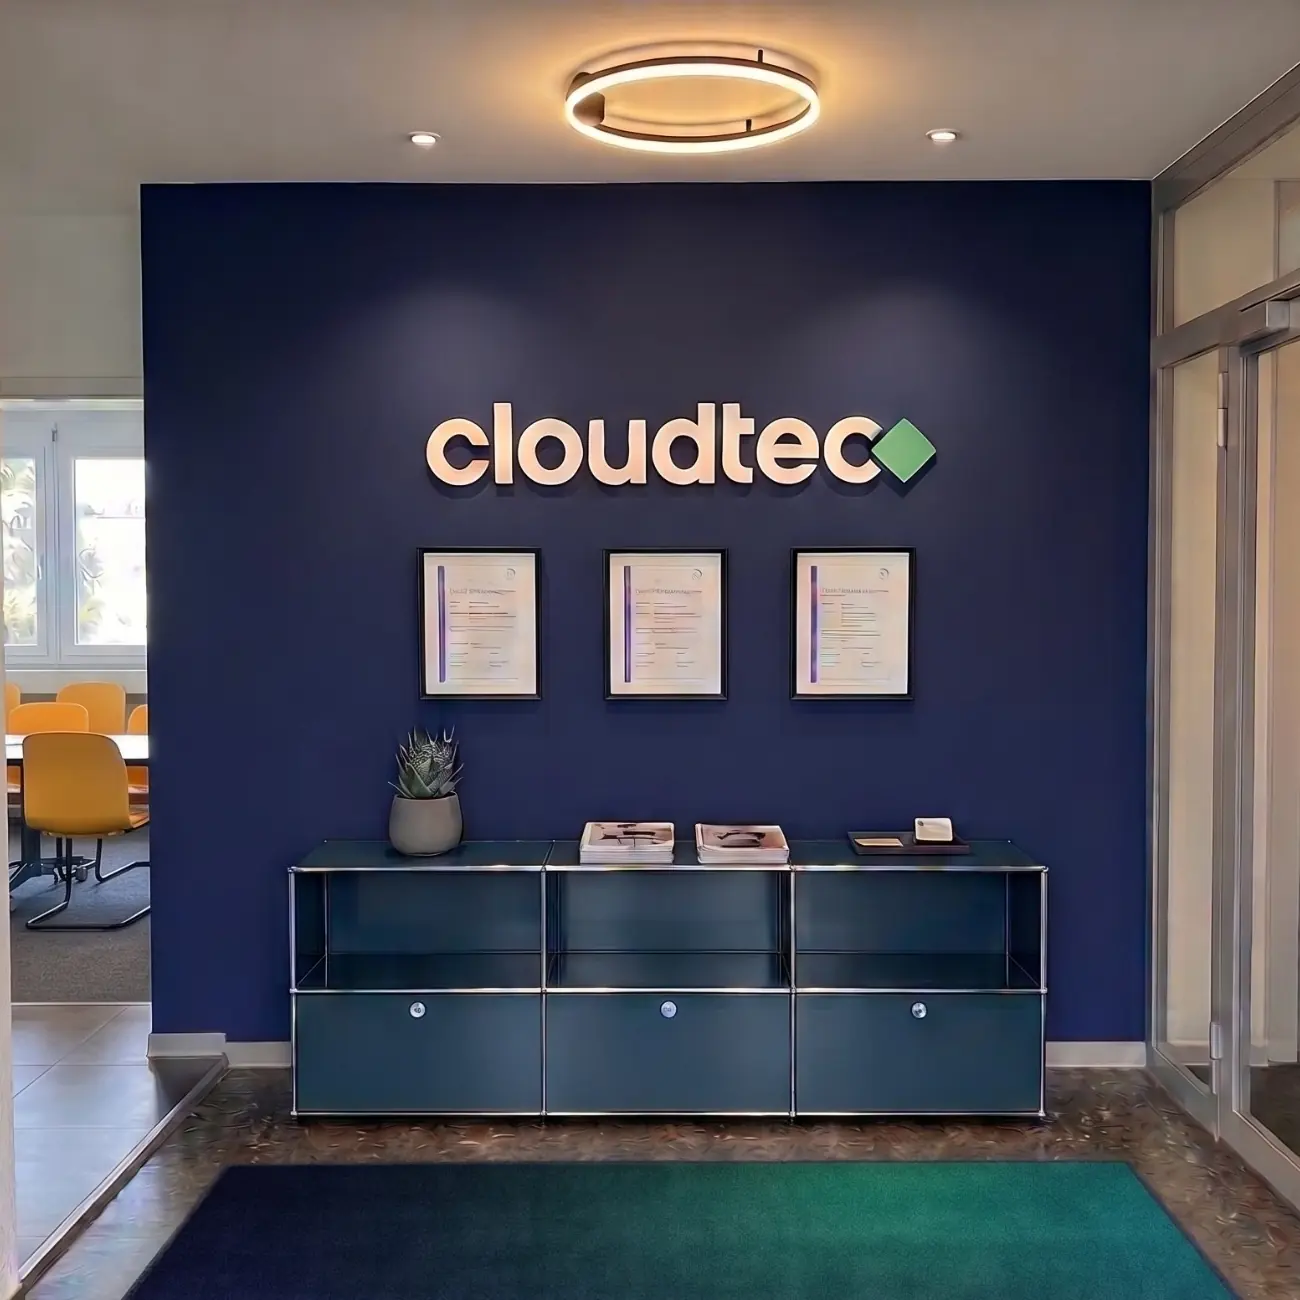
Die Zertifizierungsurkunde hängt nun an der Wand, das Signet steht im Footer jeder Seite. Die Arbeit endet damit nicht: Wir lassen unser ISMS regelmässig durch unabhängige Dritte prüfen und entwickeln die Kontrollen laufend weiter.
Wir sind stolz auf das Team, das diesen Weg mit Ausdauer gegangen ist.
 Geschrieben von
Adrian Arnold
Senior Projektleiter